



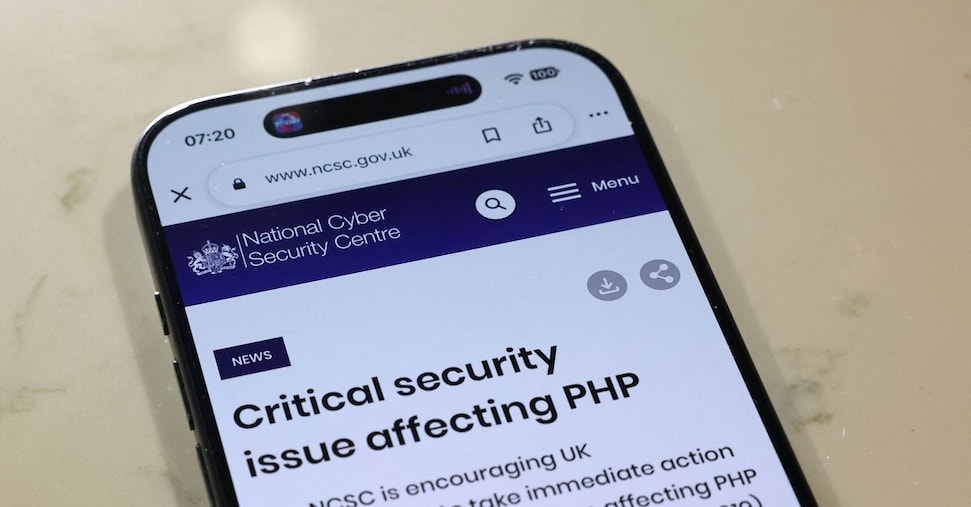
La cronaca delle ultime ore ci dice che alcuni siti istituzionali europei sono stati messi offline per precauzione. A spingere i responsabili a sospendere i servizi è stata la scoperta di due gravi falle di sicurezza in PHP, un linguaggio di programmazione utilizzato da una parte enorme del web. Ieri, infatti, sono state rivelate per errore due vulnerabilità presenti nel motore della maggior parte dei siti Internet del Pianeta e questo ha scatenato, letteralmente, il panico tra i gestori dei reparti informatici delle aziende.
Cosa è Php2Shell?
La vulnerabilità, conosciuta come PhP2Shell, si compone di due diverse falle (a cui sono stati dai i codici CVE-2026-109618 e CVE-2026-109619) che combinate permettono ai malintenzionati di prendere il controllo di molti server esposti sul Web, dandogli libero accesso ai dati e ai file presenti. Questo vuol dire che i criminali possono bloccare i servizi Internet e rubare i dati custoditi. In realtà, si stima che “solo” il 70% siti del Web usino PHP come motore e, tra questi, non tutti sono vulnerabili. Resta il fatto che sembri che almeno la metà sia attaccabile con successo e che chi non lo è ancora non è certo di essere al sicuro e, quindi, sta lavorando alacremente per capire che contromisure adottare e riattivare i servizi che (spesso) sono stati spenti. Tra i siti che si sono fermati troviamo quello della BBC, diversi siti del governo finlandese, il sito dell’agenzia per la cybersecurity dei Paesi Bassi e così via. Gli utenti consumatori, dal loro punto di vista, non possono fare nulla che attendere, ma la situazione, ormai, è in via di normalizzazione in quanto il 21 ottobre il progetto PHP ha pubblicato aggiornamenti straordinari per le versioni ancora supportate. La gravità della situazione ha portato anche a una presa di posizione congiunta della Commissione Europea, di ENISA, CERT-EU, Europol e della rete europea dei CSIRT, che hanno invitato le organizzazioni a intervenire immediatamente, dando priorità ai sistemi esposti su Internet. E mentre la polvere si posa, diventa evidente che in questa vicenda ci sono molti tasselli da mettere a posto e molte lezioni da imparare.
Partiamo dalle vulnerabilità
Un aspetto molto interessante di tutta questa emergenza è che le avvisaglie risalgono a due anni fa. Il problema alla base di CVE-2026-109618 , infatti,era già emerso nel 2024, durante una verifica esterna della sicurezza del motore PHP. All’epoca, tuttavia, il team di sviluppo di PHP non era riuscito a individuare una soluzione soddisfacente. Il difetto riguardava una parte particolarmente delicata del funzionamento interno del linguaggio e le possibili correzioni presentavano conseguenze difficili da valutare: incompatibilità con il software esistente, nuovi rischi di denial of service e potenziali problemi per le numerose estensioni sviluppate da terze parti. Una cosa che accade spesso con i software usatissimi come PHP e che reggono le sorti di aziende, istituzioni e servizi più o meno indispensabili. Mancava inoltre una dimostrazione convincente che il problema potesse essere sfruttato per ottenere l’esecuzione di codice da remoto. Si sapeva che c’era un problema, ma non si era sicuri che fosse davvero sfruttabile per scopi illegali. Si scelse di aspettare: una mossa che nell’informatica moderna è quasi sempre foriera di grossi guai. E i guai arrivarono sotto forma di sistemi AI di aiuto alla cybersecurity: con il lancio di Mythos da parte di Anthropic, iniziarono ad arrivare segnalazioni inquietanti che mostravano come la vulnerabilità lasciata dormiente fosse davvero un potenziale pericolo. La PHP Foundation iniziò a intensificare gli sforzi anche sfruttando strumenti di IA e la consulenza di aziende specializzate in cybersecurity, ma il compito restava complesso.
La svolta avviene l’11 agosto 2026: qualcuno trova un sistema per violare i server.
Ad agosto, Ryan A, ricercatore della società di sicurezza Calif, segnala al progetto PHP una possibilità di esecuzione arbitraria di codice riconducibile alla stessa causa del problema di gestione della memoria identificato nel 2024. Nella stessa giornata, la stessa segnalazione giunge indipendentemente da OpenAI, confermando la stessa causa originale. A seguire, arrivarono ulteriori risultati da parte di Wiz, il 24 agosto, e nuovi vettori di attacco individuati da OpenAI il 18 settembre.
A questo punto, secondo quando ha dichiarato la PHP Foundation, la correzione del problema è diventata l’attività principale del team di sicurezza, con sviluppatori impegnati anche durante i fine settimana e nelle ore notturne.