

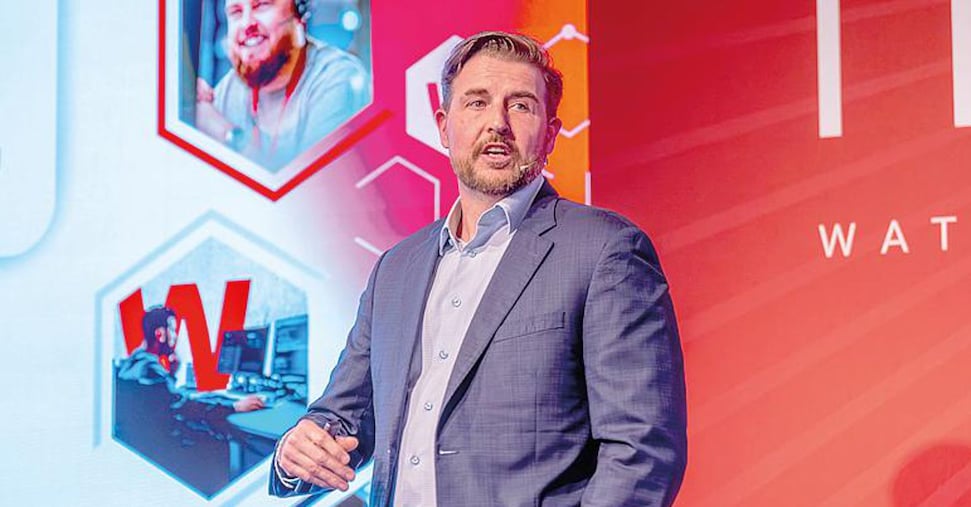
Nachreiner: occhio a comportamenti anomali
Per le imprese che finiscono nel mirino di queste minacce cambia di conseguenza il criterio di difesa, perché le firme e gli indicatori di compromissione noti non bastano più, se l’attaccante ricorre a strumenti autorizzati, identità valide e servizi pubblici. La priorità diventa così quella di accorgersi di chi è già dentro i propri sistemi e si confonde con le normali attività operative. «L’attenzione – precisa in proposito il Ciso di WatchGuard – si sta spostando dal rilevamento del malware all’individuazione di comportamenti anomali quali escalation dei privilegi, trasferimenti insoliti di dati o utilizzo inatteso di strumenti amministrativi».
Nel caso dell’azienda sudcoreana, per esempio, uno script ha automatizzato più attività, anche se non è confermato che la campagna abbia sfruttato agenti AI autonomi. In generale, aggiunge Nachreiner, tutte le organizzazioni sono potenzialmente a rischio pur non essendo un obiettivo diretto: «che l’obiettivo sia acquisire informazioni strategiche o esercitare un’influenza politica le aziende diventano partecipanti indiretti ai conflitti geopolitici semplicemente perché detengono dati di valore, proprietà intellettuale o accessi a supply chain critiche».
La Corea del Nord aggiunge però un’altra dimensione al fenomeno, e lo si evince da gruppi come Lazarus, che affiancano alle attività di spionaggio per conto terzi il furto di criptovalute, industrializzando la violazione a scopo di lucro. La sorveglianza delle identità, e la visibilità su endpoint, rete e cloud assumono quindi ancora più centralità e, come avverte Nachreiner, occorre già difendersi anche dai cosiddetti attacchi “living-off-the-AI”, che sfruttano i privilegi concessi dall’organizzazione ai propri agenti di intelligenza artificiale.
La situazione in Italia
Il fatto che informazioni, competenze e accessi siano l’obiettivo primo degli attori del cyberspionaggio emerge anche nei casi italiani raccolti in un dossier a firma di Sofia Scozzari, Ceo e founder di Hackmanac (società di threat intelligence con base a Dubai) e membro del Board di Clusit dal 2011. La posizione strategica ricoperta dall’Italia nella UE e nella Nato è di per sé “motivo di interesse” e nel rapporto si cita in proposito il gruppo APT28, attivo contro la logistica e le aziende tecnologiche dei Paesi (compreso il nostro) che hanno fornito aiuti all’Ucraina. E ancora: un rapporto di Eset citato dall’esperta attribuisce a Lazarus un attacco condotto nel 2025 a un’azienda aerospaziale italiana per il proprio know-how sui sistemi senza pilota. Il furto di dati (nomi, incarichi e sedi operative) di circa 5mila agenti della Digos impegnati in attività di antiterrorismo, avvenuto a opera di cybercriminali cinesi tra il 2024 e il 2025 e reso noto lo scorso febbraio, sarebbe invece servito a localizzare dissidenti del governo di Pechino residenti in Italia ma non avrebbe portato al sabotaggio dei sistemi informatici del Viminale.
Essere nel mirino di una campagna non è sinonimo di attacco riuscito ma in tema di spionaggio informatico lo stato di allerta, in ogni caso, rimane alto.