


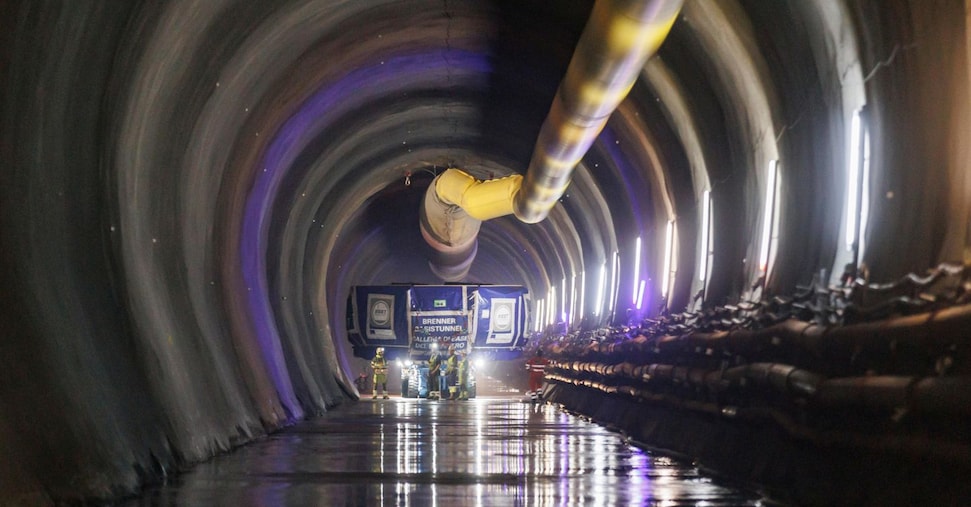
Snodi infrastrutturali strategici, soprattutto sul piano degli scambi commerciali e della logistica, come il tunnel del Brennero, ma anche diffusione sul dark web dei dati personali di rappresentanti delle istituzioni da parte di hacker filorussi e, naturalmente, il caos voli. Si moltiplicano i fronti della guerra ibrida. La sicurezza contro attacchi cyber diventa con il passare delle ore un dossier prioritario per i governi. Le strategie messe in campo devono operare a 360 gradi, allo scopo di eliminare nella migliore delle ipotesi, contenere nella peggiore l’impatto su cittadini e popolazione civile.
Il caso della Galleria di Base del Brennero
L’ultimo caso è quello che ha interessato Bbt Se: la società europea per azioni responsabile della progettazione e costruzione della Galleria di Base del Brennero è stata oggetto di un attacco informatico mirato, avvenuto il 17 ottobre. Le indagini sono state affidate alla polizia Postale di Bolzano e tuttora in corso. L’attacco avrebbe riguardato dati non accessibili al pubblico, sottratti da soggetti non autorizzati tramite l’accesso alla rete internet.
Bbt Se ha aggiunto che l’incidente non ha comportato, e non comporta, alcun rischio per i lavori in corso, e non ha avuto ripercussioni sulle attività operative della società. Come riportato dal quotidiano austriaco Tiroler Tageszeitung, a finire nel mirino degli inquirenti ci sarebbe il gruppo noto come “Everest”, riconducibile all’ambiente della cybercriminalità di lingua russa. Si tratta di una rete di estorsione internazionale specializzata nel furto di dati, nella minaccia di pubblicazione online e nella richiesta di denaro in cambio del silenzio.
La pista russa
C’è poi un altro filone di indagini. Dopo giorni di allarmi che hanno costretto gli aerei a deviazioni e ritardi, i servizi segreti europei seguono la pista russa. Secondo il Financial Times è in corso un’indagine transfrontaliera per risalire all’origine delle segnalazioni: alcuni funzionari dell’intelligence considerano la Russia l’ipotesi più probabile, alla luce del movente, delle modalità operative, dei precedenti e dei primi indizi raccolti. Tra le ipotesi al vaglio c’è l’azione di attivisti filo-Cremlino o di gruppi hacker. Attribuire le minacce a Mosca resta tuttavia tutt’altro che scontato.
Gli investigatori avvertono che l’identificazione dei responsabili potrebbe richiedere molto tempo, senza arrivare necessariamente a una conclusione definitiva. Intanto nella rete degli scambi di informazioni tra le polizie entra anche l’Fbi. È stata l’agenzia investigativa statunitense, secondo la radio portoghese Observador, a trasmettere venerdì alla polizia di Lisbona tre allarmi: uno per il Ryanair Lisbona-Roma e due per aerei Tap diretti a Parigi e Copenaghen.